Vídeo principalCómo detectar phishing: 8 señales, ejemplos reales y qué hacer si caes (2026)
Debajo lo tienes todo explicado por escrito, con otros vídeos que amplían cada parte.
Editor y fundador de Así de Fácil · Especialista en tecnología y electrónica
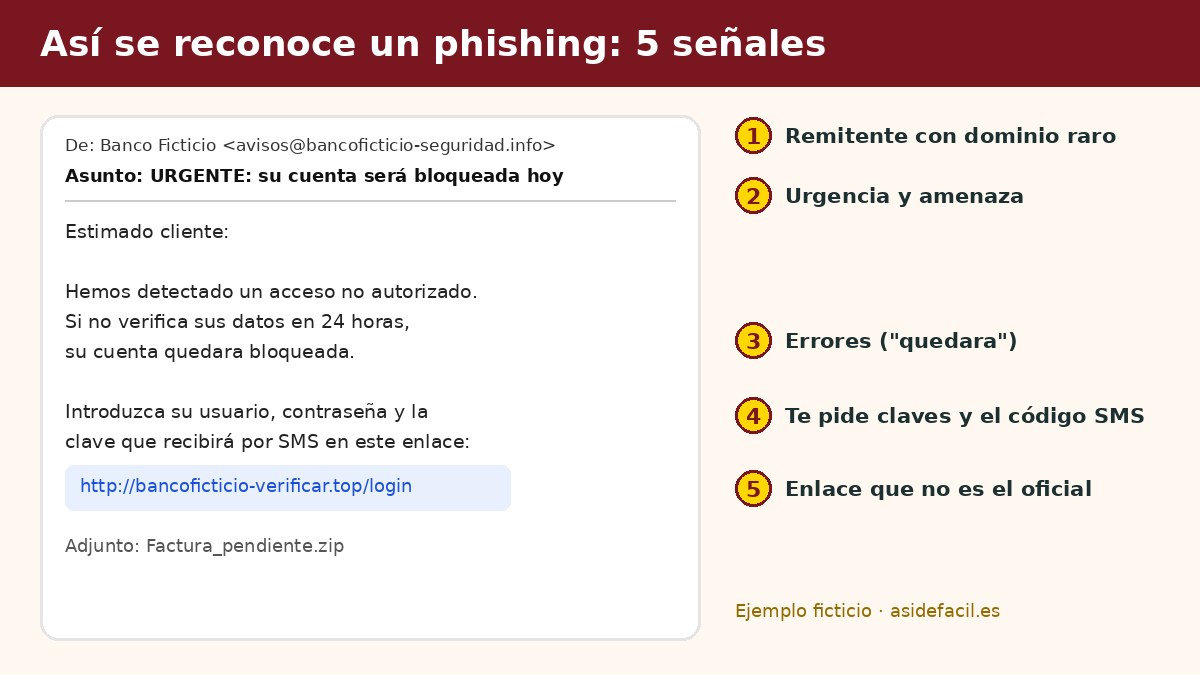
Para detectar phishing, comprueba cinco cosas antes de pulsar nada: quién lo envía de verdad (el dominio, no el nombre), si te mete prisa o te amenaza, si te pide claves o códigos, a qué web lleva el enlace y si esperabas ese mensaje. Si falla una sola, no pulses: entra tú en la web o app oficial, o llama al teléfono que ya conoces.
No es un riesgo teórico. INCIBE gestionó en 2025 25.133 casos de phishing, el fraude online más frecuente de ese año, y su línea 017 atendió 142.767 consultas; un 28 % fueron por intentos de phishing, vishing o smishing (balance 2025 de INCIBE).
Actualizado el 8 de noviembre de 2026.
⚡ Resumen rápido
- Qué es: un engaño en el que alguien se hace pasar por tu banco, Correos, la DGT, Hacienda o un familiar para robarte datos o dinero.
- Canales en 2026: correo (phishing), SMS (smishing), llamada (vishing), código QR (quishing) y voz clonada con IA.
- Señal más fiable: te pide claves, el código de un SMS o un pago urgente. Ninguna entidad seria lo hace así.
- Si ya has caído: llama a tu banco, cambia contraseñas, guarda pruebas, consulta el 017 y denuncia.
Vídeo: el phishing explicado en tres minutos
El programa «Que no te líen» de RTVE resume cómo funciona la trampa del phishing y qué hacer para no caer, con ejemplos de mensajes reales. Es un buen punto de partida antes de ver las señales en detalle.

¿Qué es el phishing y cómo funciona?
El phishing es una técnica en la que un ciberdelincuente se hace pasar por una entidad legítima (un banco, una red social, una institución pública) para robarte información privada, cobrarte algo o infectar tu dispositivo. Para ello usa enlaces a webs falsas o archivos adjuntos con malware (INCIBE).
El esquema casi siempre sigue tres pasos:
- El cebo: un mensaje que parece oficial, con logotipo y tono de la empresa suplantada.
- La presión: un problema urgente (cuenta bloqueada, paquete retenido, multa, cargo extraño) para que actúes sin pensar.
- La captura: una web clonada donde escribes usuario, contraseña, tarjeta o el código que te llega por SMS. Con eso entran en tu cuenta o autorizan pagos.
Tipos de phishing más comunes en España
Cuando alguien pregunta por «los 4 tipos de phishing» suele referirse a correo, SMS, llamada y QR. En 2026 conviene añadir dos más:
| Tipo | Canal | Ejemplo típico en España | Señal clave |
|---|---|---|---|
| Phishing | Correo electrónico | «Su cuenta será bloqueada, verifique sus datos» | Dominio del remitente que no es el oficial |
| Smishing | SMS | «Su paquete está retenido, falta el número de la calle» | Enlace acortado o dominio raro en el SMS |
| Vishing | Llamada | «Le llamamos del departamento de seguridad de su banco» | Te pide claves, códigos o que muevas el dinero |
| Quishing | Código QR | Falsa multa en el parabrisas o pegatina en un parquímetro | El QR lleva a una web de pago que no es la oficial |
| Spear phishing / fraude del CEO | Correo dirigido | Un «proveedor» o «tu jefe» pide cambiar una cuenta bancaria | Datos personales reales para parecer creíble |
| Voz clonada con IA | Llamada o audio | «Mamá, he tenido un problema, necesito dinero ya» | Urgencia emocional y pago por un canal raro |
Cómo detectar phishing: 8 señales que delatan el engaño
INCIBE resume las características de un correo de phishing en su página de ingeniería social y fraudes online. Estas son, ordenadas de más a menos fiables:
1. El remitente real no cuadra
Mira la dirección completa, no el nombre que aparece. Lo que va detrás de la @ debe ser exactamente el dominio oficial. «bancoficticio-seguridad.info» no es «bancoficticio.es». En el móvil, pulsa sobre el nombre para ver la dirección.
2. Te piden claves, códigos o datos que una empresa no pediría así
Contraseñas, PIN, la clave de firma, el CVV o el código que te llega por SMS. INCIBE lo describe como datos «que una empresa legítima no solicitaría a través de este medio». Si un mensaje te pide el código de un SMS, es un intento de fraude.
3. Urgencia, amenaza o premio
«En 24 horas», «último aviso», «ha ganado», «multa pendiente». La prisa busca que no te pares a comprobar nada.
4. El enlace lleva a otra web
En el ordenador, pasa el ratón por encima sin hacer clic y mira la dirección que aparece abajo. En el móvil, mantén pulsado el enlace para previsualizarlo. Desconfía de acortadores, dominios con guiones extra, letras cambiadas (rn por m, 0 por o) o terminaciones raras.
5. Adjuntos que no esperabas
Facturas en .zip, documentos que piden «habilitar contenido» o archivos .exe o .apk. No los abras: es la vía habitual para meter malware.
6. Saludo genérico y datos que no encajan
«Estimado cliente» desde un banco que siempre te llama por tu nombre, o un aviso de un pedido que no has hecho.
7. Errores de redacción o traducción
Sirven para confirmar la sospecha, nunca para descartarla: con herramientas de IA, muchos mensajes falsos ya llegan sin una sola falta.
8. No lo esperabas
Si no has pedido nada, no tienes cuenta en ese servicio o no conoces el trámite, para. La regla de oro: no respondas por el mismo canal. Abre tú la app o la web oficial, o llama al número de la web oficial o de tu tarjeta.
La Oficina de Seguridad del Internauta (OSI, de INCIBE) muestra en vídeo cómo leer la dirección de un enlace para saber si es malicioso:
Ejemplos reales de phishing en España (2025-2026)
Estos son los engaños que más se están repitiendo. Los nombres de empresas e instituciones son los que usan los estafadores para suplantarlas; ninguna de ellas envía estos mensajes.
El SMS de Correos: «falta el número de la calle»
Un SMS avisa de que la entrega de tu paquete está suspendida y te pide actualizar la dirección en un enlace. Maldita.es documentó esta campaña en junio de 2026: los enlaces llevaban a una plataforma falsa que pedía la dirección y los datos bancarios para pagar los «costes de entrega» (Maldita.es).
Multas falsas con código QR en el parabrisas
Un papel con aspecto de multa y un QR para pagar. En junio de 2025 el Ayuntamiento de Alicante detectó una treintena de estas falsas denuncias; su Policía Local recordó que sus boletines reales no llevan QR (Ayuntamiento de Alicante). La guía de WWWhat’s New sobre quishing recopila este y otros casos (pegatinas en parquímetros, QR en correos) y explica cómo comprobar el destino antes de pagar.
Pegatinas QR en parquímetros y cartas de restaurante
El Ministerio del Interior alertó de que los delincuentes sustituyen los QR reales de restaurantes o de multas de estacionamiento por otros que llevan a una pasarela de pago falsa (Ministerio del Interior). Paga desde la app oficial del aparcamiento, que habrás descargado tú, nunca desde una pegatina.
Llamadas del «departamento de seguridad» de tu banco
Te llaman desde un número que parece el de tu banco, te alertan de un cargo extraño y te piden un código, que instales una app o que traslades el dinero a una «cuenta segura». Tu banco nunca te pedirá nada de eso. Cuelga y llama tú al número que aparece en la web oficial o en tu tarjeta.
Voz clonada con inteligencia artificial
Con unos segundos de audio de redes sociales se puede imitar la voz de un familiar que pide dinero con urgencia. La defensa más eficaz es acordar en familia una palabra clave y, ante la duda, colgar y llamar tú al número que tienes guardado.
🚩 Lo que nunca te pedirá tu banco, Correos, la DGT ni Hacienda
- Tu contraseña completa, el PIN o la clave de firma por correo, SMS o teléfono.
- El código que te acaba de llegar por SMS para «cancelar» o «verificar» una operación.
- Que instales una app de control remoto o que muevas tu dinero a una «cuenta segura».
- Que pagues una multa o un envío escaneando un QR de un papel o una pegatina.
Cómo comprobar si un enlace es phishing sin abrirlo
- Lee el dominio completo de derecha a izquierda hasta la primera barra: en «bancoficticio.es.verificar-cuenta.top», el dominio real es «verificar-cuenta.top».
- Pásalo por VirusTotal: copia el enlace (sin abrirlo) y pégalo en la pestaña URL. Analiza la dirección con decenas de motores antivirus.
- Consulta el Informe de Transparencia de Google, que indica si Google tiene la web marcada como peligrosa.
- Desconfía de un resultado limpio: las webs de phishing son nuevas cada día y pueden no estar aún en ninguna lista. Si el mensaje cumple las señales anteriores, no entres aunque el análisis salga verde.
¿Cómo saber si me hicieron phishing en el móvil?
Haber pulsado un enlace no siempre significa que te hayan robado algo. Preocúpate si notas alguna de estas señales:
- Te llegan SMS con códigos de verificación que no has pedido.
- Ves cargos, transferencias o suscripciones que no reconoces.
- Tu correo o tus redes avisan de inicios de sesión desde otro dispositivo, o no puedes entrar.
- Tus contactos reciben mensajes raros enviados desde tu cuenta.
- Instalaste una app desde un enlace y ahora pide permisos de accesibilidad o se abre sola.
Para saber si tu correo aparece en filtraciones de datos conocidas, puedes consultarlo en Have I Been Pwned. Si el móvil va muy lento o se calienta tras instalar algo, revisa también nuestra guía sobre por qué el móvil va lento.
Checklist antes de pulsar: 30 segundos que te ahorran un disgusto
✅ Antes de pulsar un enlace o escanear un QR
- ☐ ¿Esperaba este mensaje o esta llamada?
- ☐ ¿El dominio del remitente es exactamente el oficial?
- ☐ ¿Me mete prisa, me amenaza o me ofrece un premio?
- ☐ ¿Me pide claves, el código de un SMS, la tarjeta o un pago?
- ☐ ¿El enlace o el QR lleva a la web oficial (lo he comprobado sin abrirlo)?
- ☐ ¿Puedo hacer lo mismo entrando yo en la app o web oficial? Entonces lo hago por ahí.
Si dudas en una sola casilla, no pulses. Ante la duda, consulta gratis al 017.
Qué hacer si has caído en un phishing
Actúa rápido y en este orden. Cada minuto cuenta, sobre todo si diste datos bancarios.
| Qué has hecho | Qué hacer ya |
|---|---|
| Diste datos de tarjeta o claves del banco | Llama a tu banco al teléfono oficial para bloquear tarjeta y accesos. Pide que anulen operaciones no autorizadas. |
| Diste el código de un SMS o autorizaste un pago | Llama al banco de inmediato: con ese código pueden haber dado de alta otro dispositivo o una tarjeta virtual. |
| Escribiste tu contraseña en una web falsa | Cámbiala en ese servicio y en todos los que usen la misma. Activa la verificación en dos pasos y cierra las sesiones abiertas. |
| Instalaste una app o abriste un adjunto | Desconecta el dispositivo de internet, desinstala la app, pasa un antivirus y cambia las contraseñas desde otro dispositivo. |
| Solo pulsaste el enlace, sin escribir nada | Cierra la página y no vuelvas. Revisa en los próximos días tus cuentas y movimientos. |
Además, en todos los casos:
- Guarda pruebas antes de borrar nada: capturas del mensaje, del remitente, de la web y de los cargos.
- Pide ayuda al 017, la línea gratuita y confidencial de INCIBE. Te orientan sobre los pasos según tu caso (Tu Ayuda en Ciberseguridad).
- Denuncia ante la Policía Nacional, la Guardia Civil o la policía autonómica. La denuncia te la pedirá el banco para reclamar (denuncias en la Policía Nacional).
- Avisa a tus contactos si el engaño salió desde tu cuenta de correo, WhatsApp o redes.
¿Me devuelve el banco el dinero si caigo en un phishing?
Depende del caso. El Real Decreto-ley 19/2018 de servicios de pago obliga al banco a devolver las operaciones que tú no autorizaste, salvo que haya fraude o negligencia grave por tu parte; la discusión suele estar en si dar claves en una web falsa fue negligencia grave. El blog jurídico Mazo Judicial explica cómo han resuelto los tribunales casos de phishing bancario. Reclama primero por escrito al servicio de atención al cliente de tu banco; si la rechaza o no responde en plazo, puedes acudir al Banco de España (cómo presentar la reclamación). Esto es información general, no asesoramiento legal: para tu caso concreto, consulta con un abogado o una asociación de consumidores.
Dónde denunciar y reportar un phishing en España
| Canal | Para qué | Cómo |
|---|---|---|
| 017 de INCIBE | Orientación gratuita y confidencial, antes o después del fraude | Teléfono 017, WhatsApp 900 116 117, Telegram @INCIBE017. De 8:00 a 23:00 todos los días |
| INCIBE-CERT | Reportar el correo, SMS o web fraudulenta para que la investiguen y la bloqueen | Formulario de reporte de fraude |
| Policía Nacional / Guardia Civil | Denuncia formal (imprescindible si has perdido dinero) | Denuncias Policía Nacional, comisaría o cuartel |
| Tu banco | Bloquear tarjetas, anular operaciones y reclamar | Teléfono de la web oficial o del reverso de la tarjeta |
| La empresa suplantada | Avisar de la campaña para que alerte a otros clientes | Desde su web oficial, nunca desde el mensaje |
Cómo protegerte del phishing para siempre
- Activa la verificación en dos pasos en correo, banco y redes. Si un servicio ofrece llaves de acceso (passkeys), úsalas: no se pueden escribir en una web falsa.
- Usa un gestor de contraseñas: no rellena tus datos en una web cuyo dominio no coincide, lo que te avisa de la trampa.
- Entra siempre desde la app o tecleando la web de tu banco, Correos o la DGT, nunca desde un enlace que te llega.
- No pagues con un QR de un papel o una pegatina. INCIBE recuerda que el problema no es escanear, sino lo que hay detrás del código (INCIBE).
- Acuerda una palabra clave familiar para las llamadas de emergencia que piden dinero.
- Mantén actualizados el sistema y las apps. Si un día no puedes entrar en tu ordenador, tenemos una guía para recuperar el acceso a Windows sin contraseña.
Si te interesa entender cómo piensan los atacantes para defenderte mejor, echa un vistazo a nuestra selección de cursos gratis de hacking ético, y al resto de guías de Seguridad digital.
Preguntas frecuentes sobre el phishing
Los cuatro más habituales son el phishing por correo, el smishing por SMS, el vishing por llamada y el quishing con códigos QR. A ellos se suman el spear phishing, dirigido a una persona concreta, y las llamadas con voz clonada por inteligencia artificial.
El correo que suplanta a un banco o a una empresa conocida. Según el balance 2025 de INCIBE, el phishing fue el fraude online más frecuente, con 25.133 casos gestionados.
Abrir el correo, por sí solo, rara vez tiene consecuencias. El riesgo está en pulsar enlaces, descargar adjuntos o responder. Bórralo, no contestes y, si quieres, repórtalo a INCIBE.
En la mayoría de los casos no ocurre nada, pero cierra la página y no vuelvas a entrar. Si se descargó algún archivo, elimínalo y pasa un antivirus. Vigila tus cuentas unos días.
Sí. Quien lo comete puede incurrir en delitos como la estafa informática o la usurpación de identidad. Por eso conviene denunciarlo ante la Policía Nacional, la Guardia Civil o la policía autonómica.
Sí. Es gratuito y confidencial, y atiende de 8:00 a 23:00 todos los días por teléfono (017), WhatsApp (900 116 117) y Telegram (@INCIBE017).
Conclusión
El phishing funciona porque imita bien y mete prisa. La defensa es sencilla: desconfía de lo inesperado, no des nunca claves ni códigos y entra tú por la vía oficial. Si ya has caído, llama al banco, guarda pruebas, consulta el 017 y denuncia. ¿Te ha llegado algún mensaje sospechoso que no sepas valorar? Cuéntalo en los comentarios y lo revisamos.