Este es, en nuestra opinión, el mejor curso gratuito de hacking ético en español en formato lista de reproducción de YouTube: 32 vídeos del canal El Pingüino de Mario, en orden, que van desde instalar Kali Linux hasta escalar privilegios con GTFOBins. Aquí tienes los 32 incrustados uno por uno, con un párrafo que explica qué se hace y se explica en cada vídeo, tal y como lo cuenta el propio canal. Última revisión: octubre de 2026.
Editor y fundador de Así de Fácil · Especialista en tecnología y electrónica
¿Qué es este curso y por qué lo recomendamos?
Se trata de la playlist «Curso de Hacking Ético y Ciberseguridad» del canal de YouTube El Pingüino de Mario, grabada entre octubre de 2022 y junio de 2023: 32 vídeos numerados y pensados para verse en orden, cada uno centrado en una herramienta o un concepto concreto (nunca varios mezclados), siempre practicando sobre máquinas vulnerables de laboratorio (Metasploitable 2 y retos de Hack The Box), nunca sobre sistemas reales.
Lo elegimos frente a otras listas de reproducción similares porque mantiene una progresión clara de principiante a intermedio, cada vídeo dura lo justo para explicar una sola cosa bien (entre 3 y 25 minutos) y los 32 vídeos son incrustables, algo que hemos comprobado uno por uno antes de publicarlos aquí.
📚 Índice del curso (32 vídeos)
- 1. Presentación del curso
- 2. Cómo instalar Kali Linux en VirtualBox
- 3. Comandos básicos de Linux para hacking ético
- 4. Qué son los puertos y protocolos de un PC
- 5. Usar Nmap para descubrir equipos en la red
- 6. Instalar el entorno vulnerable Metasploitable 2
- 7. Explotar vulnerabilidades de forma manual
- 8. Usar Metasploit en Kali Linux
- 9. Usar Searchsploit para buscar vulnerabilidades
- 10. Usar Metasploit para explotar la vulnerabilidad vsFTPD
- 11. Crear una sesión Meterpreter con MSFvenom
- 12. Detectar vulnerabilidades automáticamente con Nessus
- 13. Qué es la vulnerabilidad Path Traversal
- 14. Usar Burp Suite en Kali Linux
- 15. Qué es una reverse shell y ganar acceso remoto con Netcat
- 16. Cómo instalar y usar Netcat en Windows para reverse shell
- 17. Qué es el fuzzing para descubrir directorios ocultos de una web
- 18. Qué es Virtual Hosting y encontrar dominios con Wfuzz
- 19. Usar Hydra en Kali Linux paso a paso
- 20. En qué consiste una inyección SQL (SQLi)
- 21. Usar Vim en Kali Linux
- 22. En qué consiste la vulnerabilidad XXE
- 23. Qué es y cómo usar SQLmap (SQLi)
- 24. Cómo usar Google Dorks para OSINT
- 25. Escalar privilegios en Linux con las Capabilities
- 26. Ataques Man in the Middle con Bettercap desde Kali Linux
- 27. En qué consiste un ataque de denegación de servicio (DoS)
- 28. Cómo detectar equipos conectados en tu red privada
- 29. Detectar vulnerabilidades con scripts de Nmap
- 30. Detectar vulnerabilidades del protocolo FTP
- 31. Detectar vulnerabilidades del protocolo SSH
- 32. Escalar privilegios en Linux con GTFOBins
Ficha técnica del curso
| Canal / autor | El Pingüino de Mario (YouTube) |
|---|---|
| Nombre de la playlist | Curso de Hacking Ético y Ciberseguridad |
| Número de vídeos | 32, numerados y pensados para verse en orden |
| Duración total | Aproximadamente 5 horas y 28 minutos |
| Nivel | Desde cero hasta intermedio |
| Software usado | Kali Linux, VirtualBox o VMware, Metasploitable 2, Nmap, Metasploit, Burp Suite, Hydra, SQLmap, Bettercap, Netcat |
| Precio | Gratis, en abierto en YouTube |
| Idioma | Español |
¿Puedes seguirlo tú mismo? ¿Qué necesitas para empezar?
Sí: todo el curso se hace con software gratuito y máquinas virtuales, sin necesidad de hardware especial. Necesitas un ordenador con al menos 8 GB de RAM (para correr dos máquinas virtuales a la vez, Kali y la víctima), VirtualBox o VMware ya instalados y conexión a internet para descargar las imágenes de Kali Linux y Metasploitable 2.
El propio Mario insiste, vídeo tras vídeo, en una regla que no es negociable: todo lo que enseña debe practicarse exclusivamente en entornos controlados — máquinas virtuales propias, Metasploitable 2 o retos de plataformas como Hack The Box — nunca contra sistemas, redes o páginas web que no sean tuyos o para los que no tengas autorización explícita.
Los 32 vídeos del curso, uno por uno
A continuación tienes cada vídeo incrustado en el orden de la playlist, con un resumen de lo que se explica y se hace en cada uno según lo cuenta el propio vídeo.
1. Presentación del curso
Mario abre el curso explicando sus objetivos: aprender ataques sencillos partiendo de cero, construir una base sólida en Linux (imprescindible para el hacking ético) y avanzar poco a poco hasta ganar acceso remoto a una máquina víctima.
Resume el guion completo: primero preparar el entorno de trabajo instalando Kali Linux en VirtualBox o VMware, luego practicar los comandos básicos de la terminal, seguir con herramientas de detección de vulnerabilidades (Nmap, Nessus), después con herramientas de explotación (Metasploit, exploits manuales en Python) y terminar con las vulnerabilidades web más típicas (inyección SQL, XSS, LFI).
Insiste en una advertencia que repite en todo el curso: todo lo enseñado debe practicarse únicamente en entornos controlados, propios o con permiso explícito; nunca contra sistemas de terceros sin autorización.
Vídeo: El Pingüino de Mario (YouTube)
2. Cómo instalar Kali Linux en VirtualBox
Mario explica por qué hay que usar una distribución pensada para hacking ético (Kali o Parrot OS) en vez de Windows, y elige Kali Linux para todo el curso.
Muestra el proceso completo: entrar en la web oficial de Kali Linux, descargar la imagen ya preparada para VirtualBox (en vez de la ISO genérica, que es más lenta de configurar), descomprimir el archivo .7z con WinRAR y, desde VirtualBox, usar «Añadir» para importar directamente la máquina virtual ya lista, sin pasar por un instalador tradicional.
Vídeo: El Pingüino de Mario (YouTube)
3. Comandos básicos de Linux para hacking ético
Vídeo pensado para quien no domina la terminal: Mario repasa cómo abrir la consola, ampliar su tamaño y por qué conviene trabajar siempre como usuario root (con `sudo su`) al hacer hacking ético, ya que evita restricciones de permisos constantes.
Enseña, en orden, a limpiar la pantalla (`clear`), instalar y desinstalar paquetes (`sudo apt install` / `apt remove`), moverse entre directorios (`cd`, `ls`) y crear o borrar archivos y carpetas — la base mínima de línea de comandos que, según explica, hace falta dominar antes de avanzar en el resto del curso.
Vídeo: El Pingüino de Mario (YouTube)
4. Qué son los puertos y protocolos de un PC
Vídeo teórico que Mario considera imprescindible: explica qué es un puerto (el canal por el que corre cada servicio de un ordenador) y repasa los más importantes — el 80 para servidores web, el 21 para FTP (transferencia de archivos) y el 22 para SSH (acceso remoto seguro).
Con un ejemplo dibujado explica cómo, en la fase de reconocimiento de un hacking ético, al encontrar ciertos puertos abiertos en una máquina (por ejemplo 21, 22 y 80) ya se puede deducir qué servicios corren detrás y por dónde buscar vulnerabilidades; menciona también el puerto 445 (SMB, típico de máquinas Windows/Active Directory) como vector de ataque habitual.
Vídeo: El Pingüino de Mario (YouTube)
5. Usar Nmap para descubrir equipos en la red
Mario presenta Nmap como «el paso número uno» de cualquier ejercicio de hacking ético: primero localizar qué equipos hay dentro de la red privada y después lanzar un escaneo más profundo sobre el objetivo elegido.
Explica el comando que usa habitualmente, `nmap -p- -sVC –open`, detallando cada parámetro: escanear todos los puertos, detectar la versión de los servicios y mostrar solo los puertos abiertos. Advierte de que la técnica solo es válida dentro de la propia red privada, nunca contra redes ajenas.
Vídeo: El Pingüino de Mario (YouTube)
6. Instalar el entorno vulnerable Metasploitable 2
Cambia a Windows para mostrar cómo descargar Metasploitable 2, un Linux intencionadamente lleno de vulnerabilidades que se usará como máquina víctima durante el resto del curso.
Importa el disco virtual directamente en VirtualBox (y explica que el proceso en VMware es equivalente) y hace login con las credenciales por defecto `msfadmin` / `msfadmin`. Repite la advertencia de usarla solo en un entorno aislado y controlado, nunca expuesta a una red real.
Vídeo: El Pingüino de Mario (YouTube)
7. Explotar vulnerabilidades de forma manual
Primer ataque real del curso: tras comprobar la conectividad con un ping, Mario escanea con Nmap la Metasploitable 2 y localiza un servicio vulnerable, para el que busca un exploit en Python por su cuenta (sin usar Metasploit) y lo descarga.
Edita el exploit para apuntar a su propia IP y a un puerto libre (443), se pone a la escucha con Netcat y lanza el exploit contra la máquina víctima para conseguir una reverse shell. Es, según explica, el vídeo donde se juntan por primera vez todos los conceptos del curso: exploit manual, shell reversa y Netcat en escucha.
Vídeo: El Pingüino de Mario (YouTube)
8. Usar Metasploit en Kali Linux
Repite el mismo ataque del vídeo anterior pero de forma automatizada con Metasploit: abre la herramienta, busca el módulo correspondiente a la vulnerabilidad real IRC detectada por Nmap en el puerto 6667 y lo selecciona.
Configura el payload (elige uno que envía una reverse shell), fija la IP de la máquina víctima con `set RHOST` y lanza el exploit con `exploit`, consiguiendo acceso igual que en el vídeo manual pero con mucho menos trabajo. Adelanta que en el siguiente vídeo repetirá el proceso con una vulnerabilidad distinta.
Vídeo: El Pingüino de Mario (YouTube)
9. Usar Searchsploit para buscar vulnerabilidades
Enseña Searchsploit, la herramienta que viene preinstalada en Kali y permite buscar exploits conocidos localmente, sin depender de Google, a partir del nombre de un servicio o vulnerabilidad detectado por Nmap.
Con el ejemplo del servicio «real ircd» ya visto, muestra cómo Searchsploit devuelve varios exploits disponibles y, a partir del identificador de vulnerabilidad pública (CVE) que da uno de ellos, busca en GitHub una versión alternativa del exploit para usarla. Adelanta que el curso pasará pronto del hacking a máquinas al hacking de entornos web.
Vídeo: El Pingüino de Mario (YouTube)
10. Usar Metasploit para explotar la vulnerabilidad vsFTPD
Repite el flujo de trabajo con Metasploit pero sobre una vulnerabilidad distinta a la de los vídeos anteriores, localizada también en el informe previo de Nmap sobre Metasploitable 2.
Busca el módulo correspondiente, fija `RHOST` con la IP de la víctima, selecciona el único payload compatible con ese exploit y ejecuta el ataque, insistiendo en la diferencia entre buscar el exploit a mano (como en el vídeo 7) y encontrarlo ya integrado en Metasploit.
Vídeo: El Pingüino de Mario (YouTube)
11. Crear una sesión Meterpreter con MSFvenom
Explica MSFvenom, la herramienta para crear ficheros maliciosos (payloads) que, al ejecutarse en la máquina objetivo, envían automáticamente una reverse shell al atacante — lo demuestra generando un ejecutable `.exe` llamado «trampa.exe».
Detalla el comando completo: elegir el payload, indicar `LHOST` (su propia IP) y `LPORT` (el puerto libre en el que se pondrá a escuchar con Netcat), el formato de salida `.exe` y el nombre del archivo con `-o`. Deja claro que el potencial de la herramienta está en que, si consigue que la víctima ejecute ese archivo, obtiene acceso remoto sin necesidad de explotar ninguna vulnerabilidad adicional.
Vídeo: El Pingüino de Mario (YouTube)
12. Detectar vulnerabilidades automáticamente con Nessus
Presenta Nessus como alternativa a Nmap para quien no quiere interpretar manualmente si un puerto o versión es vulnerable: la herramienta escanea una IP y clasifica directamente las vulnerabilidades encontradas por gravedad (leve, media, grave).
Muestra cómo descargarlo e instalarlo en Kali Linux desde la web oficial y cómo lanzar un «Host Discovery» y un escaneo básico de vulnerabilidades desde su interfaz web, señalando que de las muchas funciones de Nessus el curso solo usará estas dos.
Vídeo: El Pingüino de Mario (YouTube)
13. Qué es la vulnerabilidad Path Traversal
Primer vídeo de vulnerabilidades web del curso: usando DVWA (el entorno web vulnerable integrado en Metasploitable 2), Mario muestra cómo acceder al archivo interno `/etc/passwd` del servidor directamente desde la barra de direcciones del navegador.
Explica que esto ocurre porque la aplicación web es vulnerable a Path Traversal: permite «escapar» de la carpeta donde debería quedarse confinada y leer archivos internos del sistema, con el riesgo de exponer información sensible como la lista de usuarios de la máquina.
Vídeo: El Pingüino de Mario (YouTube)
14. Usar Burp Suite en Kali Linux
Presenta Burp Suite como herramienta imprescindible para pentesting web: permite interceptar, ver y modificar en tiempo real las peticiones que el navegador envía a un servidor, algo clave para probar inyecciones en campos como usuario y contraseña.
Dentro de DVWA, muestra cómo configurar el proxy para que Burp intercepte el tráfico del navegador y cómo usar la pestaña «Repeater» (con Ctrl+R) para reenviar una petición modificada tantas veces como haga falta y ver la respuesta del servidor al instante, sin tener que recargar la página cada vez.
Vídeo: El Pingüino de Mario (YouTube)
15. Qué es una reverse shell y ganar acceso remoto con Netcat
Explica el concepto de reverse shell con una demostración directa: desde Kali se pone a escuchar con Netcat y, al ejecutar un código concreto en una máquina Ubuntu, consigue control remoto total sobre ella (listar, crear y modificar archivos).
Monta un pequeño servidor web en Python (`python -m http.server`) para alojar el script y lo descarga desde la máquina Ubuntu; al ejecutarlo, la víctima «llama» a la IP y puerto donde Kali está escuchando con Netcat, cerrando así la conexión reversa. Lo describe como «el golpe de gracia» tras explotar con éxito una vulnerabilidad.
Vídeo: El Pingüino de Mario (YouTube)
16. Cómo instalar y usar Netcat en Windows para reverse shell
Repite el concepto de reverse shell pero esta vez con una máquina Windows como víctima, mostrando que Netcat funciona distinto en Windows: hay que descargar el ejecutable `nc.exe` y copiarlo manualmente en el sistema objetivo.
Ejecuta `nc.exe` desde la ruta donde lo ha guardado, apuntando a la IP y puerto de su Kali en escucha, y consigue el control remoto de la terminal de Windows desde Linux. Aclara que, para que esto funcione en un escenario real, antes hace falta haber conseguido ejecución remota de comandos en la máquina Windows, algo que el curso trata en vídeos posteriores.
Vídeo: El Pingüino de Mario (YouTube)
17. Qué es el fuzzing para descubrir directorios ocultos de una web
Introduce el fuzzing con la herramienta Wfuzz: sobre la web vulnerable DVWA, lanza un diccionario de palabras comunes contra la URL para descubrir directorios y archivos que no están enlazados desde ningún sitio visible.
Encuentra así una carpeta oculta `/passwords` con un archivo de texto que contiene credenciales, y prueba también el directorio `/register`. Menciona Gobuster como herramienta alternativa para hacer lo mismo y recomienda empezar por Wfuzz por ser, en su opinión, más sencilla de aprender.
Vídeo: El Pingüino de Mario (YouTube)
18. Qué es Virtual Hosting y encontrar dominios con Wfuzz
Sobre una máquina del laboratorio Hack The Box, explica el concepto de Virtual Hosting: un mismo dominio puede alojar varias webs distintas diferenciadas por subdominio (por ejemplo `algo.dominio.htb`).
Usa Wfuzz con un diccionario de palabras para descubrir subdominios válidos por fuerza bruta, y muestra cómo filtrar las respuestas por número de líneas (parámetro `–hl`) cuando todas devuelven el mismo código 200 pero solo las respuestas realmente distintas delatan un subdominio válido. El subdominio encontrado se añade después al archivo `/etc/hosts` para poder visitarlo desde el navegador.
Vídeo: El Pingüino de Mario (YouTube)
19. Usar Hydra en Kali Linux paso a paso
Presenta Hydra para ataques de fuerza bruta de credenciales: primero prueba a adivinar la contraseña sabiendo el usuario por FTP contra Metasploitable 2 y consigue encontrar `msfadmin`/`msfadmin`; después hace lo contrario, adivinar el usuario con una contraseña fija.
Por último repite el ataque pero contra un panel de login web (DVWA) en vez de un servicio FTP, mostrando que el proceso es más complejo: hay que interceptar antes la petición con Burp Suite para saber qué parámetros enviar a Hydra, a diferencia del ataque directo por FTP.
Vídeo: El Pingüino de Mario (YouTube)
20. En qué consiste una inyección SQL (SQLi)
Explica la inyección SQL como una técnica para manipular una base de datos a través de un formulario vulnerable, y demuestra cómo conseguir iniciar sesión en un panel de login sin conocer ni el usuario ni la contraseña.
Trabaja sobre un laboratorio de Hack The Box, intercepta la petición de login con Burp Suite, la manda al «Repeater» (Ctrl+R) para poder reenviarla y modificarla cómodamente, y va probando distintas inyecciones hasta conseguir saltarse la autenticación.
Vídeo: El Pingüino de Mario (YouTube)
21. Usar Vim en Kali Linux
Vídeo de herramientas básicas: explica Vim como alternativa más potente (aunque más compleja) a Nano para editar archivos de texto en Linux, algo que considera fundamental tanto para Linux en general como para el hacking ético.
Enseña los comandos esenciales: entrar en modo inserción, salir con Escape, y guardar y/o salir con `:w`, `:q` y `:wq`. Adelanta que en vídeos futuros Vim se usará, entre otras cosas, para escalar privilegios en máquinas de Hack The Box.
Vídeo: El Pingüino de Mario (YouTube)
22. En qué consiste la vulnerabilidad XXE
Sobre la máquina «Bounty Hunter» de Hack The Box, explica la vulnerabilidad XXE (XML External Entity): cuando una web procesa datos en formato XML enviados por el usuario, es posible inyectar código XML malicioso para leer archivos internos del servidor.
Decodifica y manipula manualmente el XML que la aplicación envía, consulta la documentación de PortSwigger (los creadores de Burp Suite) sobre cómo explotar XXE para lectura de archivos, y reproduce el ataque consiguiendo acceder a un archivo interno de la máquina.
Vídeo: El Pingüino de Mario (YouTube)
23. Qué es y cómo usar SQLmap (SQLi)
Retoma la inyección SQL pero esta vez de forma automática con SQLmap, sobre la máquina «Good Games» de Hack The Box: lanza el ataque contra el panel de login y deja que la herramienta detecte sola el punto inyectable.
Añade el parámetro `–dbs` para listar las bases de datos disponibles (encuentra dos, «information_schema» y «main») y luego usa `-D main –tables` para enumerar las tablas de la base de datos relevante, mostrando el flujo completo de extracción de datos con SQLmap paso a paso.
Vídeo: El Pingüino de Mario (YouTube)
24. Cómo usar Google Dorks para OSINT
Explica los Google Dorks como operadores de búsqueda avanzada en Google que permiten encontrar información muy concreta y sensible expuesta públicamente, enmarcándolo dentro de la recopilación pasiva de información (OSINT) previa a un ataque.
Combina operadores de búsqueda con palabras como «password» para localizar volcados de bases de datos (dumps SQL) expuestos accidentalmente en internet, señalando ejemplos reales donde aparecen estructuras de tablas y columnas con contraseñas filtradas.
Vídeo: El Pingüino de Mario (YouTube)
25. Escalar privilegios en Linux con las Capabilities
Responde a una petición de la comunidad de Telegram del canal: cómo escalar privilegios en Linux (pasar de un usuario normal a root) usando las «capabilities», permisos especiales que algunos binarios tienen asignados.
Sobre una máquina de Hack The Box ya comprometida, busca binarios con capabilities peligrosas y ejecuta un comando (que recomienda anotar, por ser largo) para crear un script en Perl que explota esa capability y consigue una shell como root.
Vídeo: El Pingüino de Mario (YouTube)
26. Ataques Man in the Middle con Bettercap desde Kali Linux
Primer vídeo de hacking de red del curso: presenta Bettercap para hacer un ataque Man in the Middle, situándose entre un ordenador víctima y el router mediante ARP spoofing, y después DNS spoofing.
Selecciona el objetivo Windows detectado en la red, lanza `arp.spoof on` y comprueba con el comando `arp -a` en la máquina Windows que la tabla ARP ha sido envenenada (la IP del router aparece asociada a la MAC de Kali). Avisa de un problema habitual: si la máquina virtual está en un segmento de red distinto, Bettercap no encontrará a la víctima.
Vídeo: El Pingüino de Mario (YouTube)
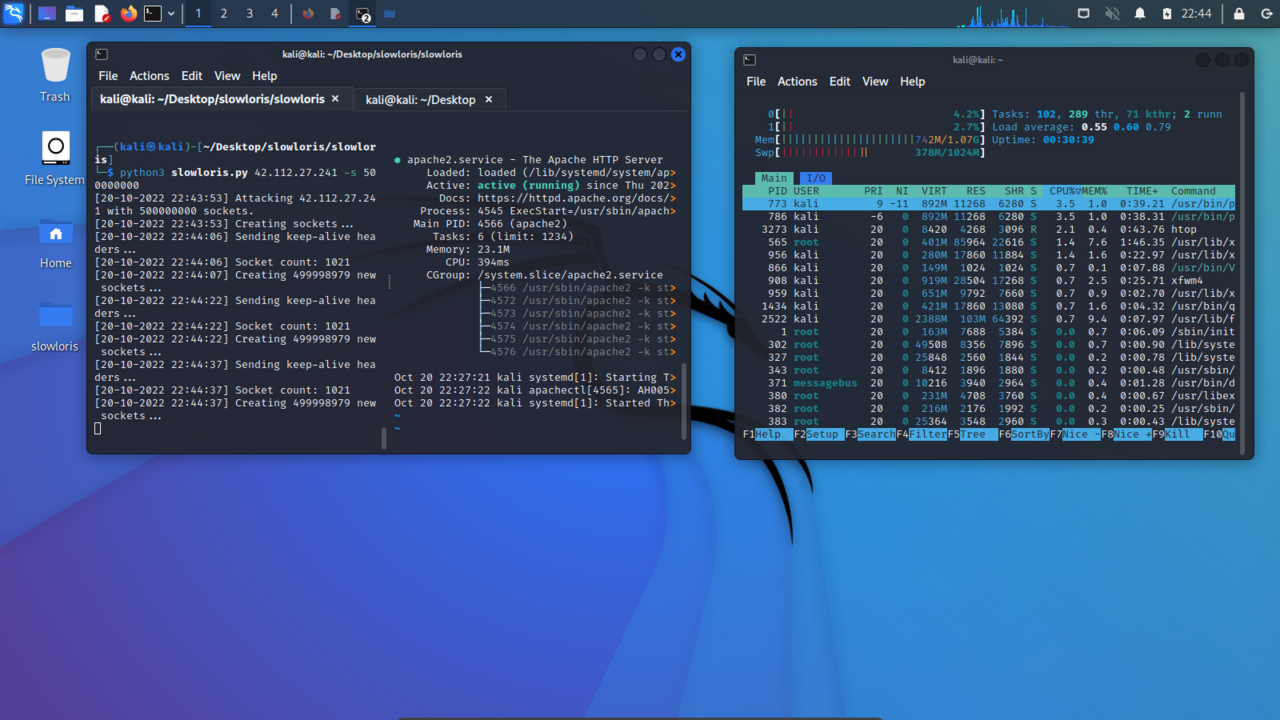
27. En qué consiste un ataque de denegación de servicio (DoS)
Explica un ataque DoS con la herramienta `hping3`: desde Kali satura una máquina Ubuntu objetivo con tráfico hasta colapsarla.
Tras aproximadamente un minuto de ataque, demuestra el efecto real intentando cargar una página web (Facebook) desde la máquina Ubuntu, que se queda cargando indefinidamente sin poder completar la conexión, evidenciando la denegación de servicio.
Vídeo: El Pingüino de Mario (YouTube)
28. Cómo detectar equipos conectados en tu red privada
Vídeo corto y directo: explica cómo identificar la interfaz de red correcta con `ifconfig` (distinguiéndola de interfaces como docker0, lo o tun0) y cómo usar esa información para detectar otros equipos conectados en la misma red.
Avisa de un ajuste imprescindible si se trabaja con VMware: la máquina virtual debe tener el adaptador de red en modo «Bridged» para poder ver a los demás dispositivos de la red, y no en NAT. Menciona `arp-scan` como alternativa más directa para el mismo fin.
Vídeo: El Pingüino de Mario (YouTube)
29. Detectar vulnerabilidades con scripts de Nmap
Explica los Nmap Scripting Engine (NSE): más allá de descubrir puertos, Nmap incluye scripts que permiten lanzar ataques de fuerza bruta, fuzzing o detección automática de vulnerabilidades concretas.
Usa uno de estos scripts para que Nmap mismo reporte una vulnerabilidad conocida y, a partir de ahí, retoma Metasploit: configura `RHOST` con la IP de la víctima y selecciona el payload que mejor le ha funcionado en sus pruebas previas.
Vídeo: El Pingüino de Mario (YouTube)
30. Detectar vulnerabilidades del protocolo FTP
Dos ejemplos distintos de explotación del protocolo FTP: en el primero, tras subir y modificar un script `clean.sh` en el servidor FTP vulnerable, se pone en escucha con `nc -nlvp` por el puerto 443.
Al cabo de un rato (el script se ejecuta periódicamente en el servidor) recibe una reverse shell y gana acceso a la máquina, mostrando cómo un servicio FTP mal configurado que permite subir y sobrescribir archivos ejecutados por el sistema puede acabar en control remoto total.
Vídeo: El Pingüino de Mario (YouTube)
31. Detectar vulnerabilidades del protocolo SSH
Tres técnicas sobre el puerto 22 (SSH): primero detectar versiones antiguas y vulnerables de SSH que permiten enumerar usuarios válidos; después usar Hydra con el parámetro `-vV` para ver en tiempo real cómo prueba usuario y contraseña contra el servicio, avisando de que ataques así pueden tardar mucho con diccionarios grandes.
Por último plantea, como parte opcional, automatizar el proceso con Python una vez identificadas las credenciales válidas, cerrando el bloque dedicado a la explotación de servicios de red más comunes del curso.
Vídeo: El Pingüino de Mario (YouTube)
32. Escalar privilegios en Linux con GTFOBins
Cierra el curso presentando GTFOBins, una web que recopila cómo abusar de binarios de Linux con permisos mal configurados para escalar privilegios hasta root, con ejemplos para cada binario conocido.
Encuentra un binario vulnerable en la máquina de pruebas, busca su entrada en GTFOBins, ejecuta el comando indicado y confirma con `whoami` que ha pasado a ser root; repite el proceso con otro binario distinto en otra máquina para mostrar que la lógica (buscar el binario en GTFOBins y aplicar su receta) es siempre la misma aunque el binario cambie.
Vídeo: El Pingüino de Mario (YouTube)
¿Y después de este curso, qué?
El propio canal recomienda, una vez terminada la playlist, practicar en plataformas de retos como Hack The Box o TryHackMe, que son las que usa en varios de los vídeos finales del curso (XXE, SQLmap, escalada de privilegios), y seguir profundizando en Linux, ya que es la base de todo lo demás.
Si lo que buscas es el primer paso antes de empezar esta playlist — preparar el entorno de trabajo — tenemos dos guías propias que te pueden ahorrar tiempo:
Preguntas Frecuentes
Sí, siempre que lo hagas sobre máquinas virtuales propias (como Metasploitable 2), laboratorios de práctica (Hack The Box, TryHackMe) o sistemas para los que tengas autorización explícita. Atacar cualquier sistema real sin permiso es ilegal, lo diga o no el vídeo.
No es imprescindible. El curso da por hecho que no sabes nada y el vídeo 3 enseña desde cero los comandos básicos de Linux. Saber Python ayuda más adelante (algunos exploits manuales están escritos en ese lenguaje), pero no hace falta dominarlo para seguir la playlist.
El curso usa Kali Linux en todos los vídeos, pero el propio autor aclara que Parrot OS sirve exactamente igual: ambas son distribuciones de Linux orientadas a hacking ético con las mismas herramientas preinstaladas.
Los 32 vídeos suman unas 5 horas y media de duración total, pero para practicar cada herramienta con calma (no solo ver el vídeo, sino repetir los pasos en tu propia máquina virtual) es realista dedicarle varias semanas.
Con 8 GB de RAM es suficiente para correr Kali Linux y la máquina vulnerable Metasploitable 2 a la vez en VirtualBox o VMware. Un procesador con virtualización activada en la BIOS (VT-x/AMD-V) es necesario para que las máquinas virtuales funcionen con fluidez.
Lo básico de Linux, el uso de Nmap y Nessus para encontrar vulnerabilidades, Metasploit y exploits manuales para aprovecharlas, Netcat y MSFvenom para ganar acceso remoto, las vulnerabilidades web más comunes (Path Traversal, SQLi, XXE), Hydra para fuerza bruta, Bettercap para ataques de red y varias técnicas de escalada de privilegios en Linux.
Hemos visto y transcrito los 32 vídeos de la playlist para redactar los resúmenes de esta entrada y hemos comprobado uno por uno que admiten incrustación. Última revisión: octubre de 2026.
Si este curso te ha servido de introducción, estas entradas de la misma categoría te pueden interesar: